Şifre tek başına bir kilittir; iki adımlı doğrulama ikinci kilidi ekler. Giriş yaparken şifrenize ek olarak yalnızca sizin elinizde olan bir şey istenir: telefonunuza gelen bir kod ya da bir uygulamanın ürettiği altı haneli sayı. Şifreniz sahte bir siteye kaptırılsa bile ikinci adım olmadan hesaba girilemez.
Yöntemler ve güvenlik düzeyleri
| Yöntem | Nasıl çalışır | Zayıf noktası |
|---|---|---|
| SMS kodu | Kod telefon numaranıza gelir | Numara taşıma dolandırıcılığı ve kodun mesajla istenmesi |
| Doğrulama uygulaması | Kod telefonunuzda üretilir, 30 saniyede değişir | Telefon kaybolursa yedek kod gerekir |
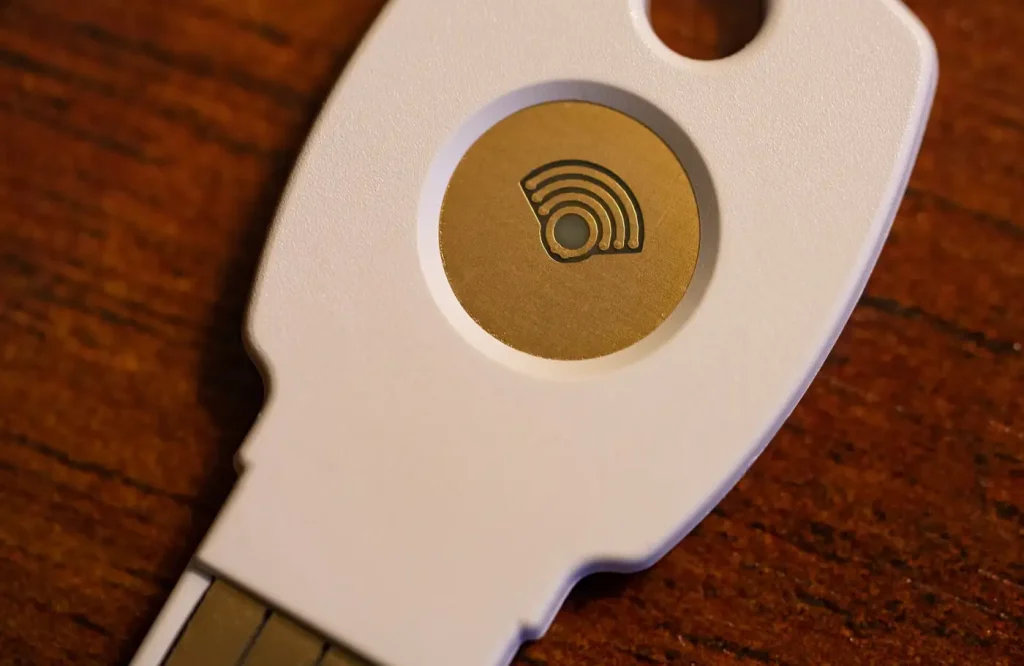
| Güvenlik anahtarı | Fiziksel anahtar takılır ya da dokundurulur | Anahtarın yanınızda olması gerekir |
Üçü de hiç kullanmamaktan çok daha iyidir. Seçme şansınız varsa doğrulama uygulaması, SMS’ten daha güvenlidir.
Kod neden kimseyle paylaşılmaz?
İki adımlı doğrulamayı aşmanın en kolay yolu teknik değil, sosyaldir: dolandırıcı şifrenizle giriş dener, kod telefonunuza gelir ve hemen ardından “destek ekibinden” biri arayıp o kodu ister. Kodu söylediğiniz anda ikinci kilidi kendi elinizle açmış olursunuz. Kod yalnızca sizin, kendi açtığınız giriş ekranına yazmanız içindir.
Açarken dikkat edilecekler
- Yedek kodları yazdırın ya da parola yöneticinize kaydedin; telefonunuzu kaybettiğinizde hesabınıza onlarla dönersiniz.
- E-posta hesabınızda da iki adımlı doğrulamayı açın. Şifre sıfırlama bağlantıları oraya gelir; e-postanız düşerse diğer hesaplar da düşer.
- Kullandığınız hizmet bu özelliği sunuyorsa, hesap ayarlarındaki güvenlik bölümünden bugün etkinleştirin.
Adresi ihbar formundan bize iletin; inceleyelim.